

Configurar el inicio de sesión único en la herramienta Administrador de la compañía
Objetivo
Configurar el inicio de sesión único (SSO) en la herramienta de Administrador a nivel Compañía.
Fondo
Procore admite el SSO iniciado por SP y Proveedores de identidad con Okta, OneLogin y Microsoft Azure AD. Consulte ¿Cuál es la diferencia entre SSO iniciado por SP y Proveedores de identidad? Procore también admite SSO con otros proveedores de servicios que son SAML 2.0 y SHA 256 compatibles.
Aspectos a tener en cuenta
- Permisos de usuario requeridos:
- Permisos de nivel 'Administrador' en la herramienta Administrador de nivel compañía.
- Permisos de nivel 'Administrador' en la herramienta Administrador de nivel compañía.
- Información Adicional:
- Póngase en contacto con su proveedor de servicios SSO si necesita ayuda para localizar la URL del emisor, la URL de destino y el certificado x509.
Requisitos previos
- Configure la aplicación Procore en el software o solución SSO de su proveedor de identidad.
- Obtenga la configuración de SSO requerida desde el software o solución SSO de su proveedor de identidad.
Pasos
- Navegue hasta la herramienta de Administrador a nivel Compañía.
- En "Configuración de la compañía", haga clic en Configuración de inicio de sesión único.
Nota: Los datos que ingrese en la página a continuación siempre se obtienen del emisor (p. ej., Okta, OneLogin o Microsoft Azure AD).Recomendación
Consulte los enlaces a continuación para obtener instrucciones más detalladas sobre cómo configurar el SSO con Okta, OneLogin, Azure Active Directory y Google.
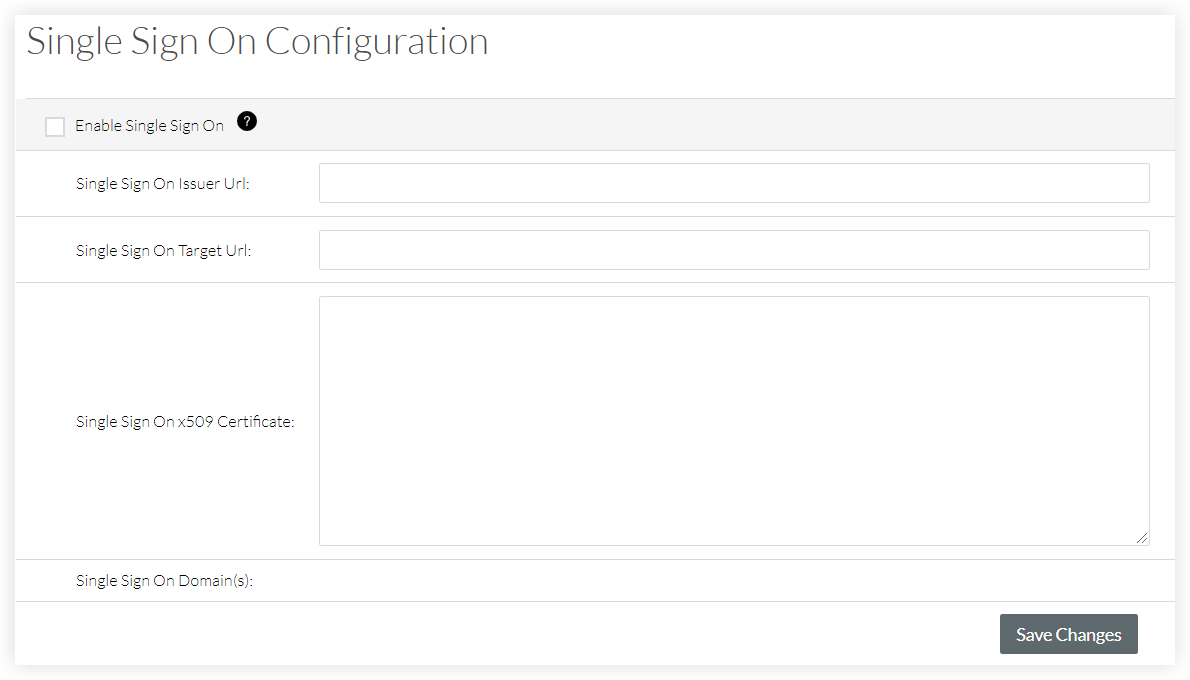
- Ingrese la URL del emisor de inicio de sesión único. Esto se conoce comúnmente como el emisor y es una URL única que identifica al proveedor que emite una solicitud SAML.
- Ingrese la URL de destino de inicio de sesión único. Esta es la URL que recibirá SAML solicitudes del proveedor.
- Ingrese el certificado de inicio de sesión único x509. Esta es la información del certificado digital cifrado.
- Haga clic en Guardar cambios.
- Comuníquese con el soporte de Procore o la Punto de contacto de Procore de su compañía para solicitar que dirija los dominios de correo electrónico de los usuarios que se autenticarán a través del SSO.
- Después de recibir la confirmación de que la configuración de SSO está lista, marque la casilla de verificación Habilitar inicio de sesión único en la página "Configuración de inicio de sesión único".
- Haga clic en Guardar cambios.